Teves Consulting@TevesConsulting·29 ago.
Una capacidad de IA funcional puede interrumpirse por cambios de propiedad, contrato o política del proveedor.
El acceso no es control cuando otra parte puede retirarlo.
La capacidad puede alquilarse; el control, la continuidad y la autoridad no deberían cederse.
Our decision
on Cursor following its
acquisition by SpaceX
De openai.com
Teves Consulting@tevesconsulting·31 ago.
Anthropic aplicará globalmente una marca de agua estadística controlada por el proveedor a los textos generados por modelos Claude compatibles.
Los usuarios conservan la propiedad, pero pierden control sobre si el resultado lleva la marca de Anthropic, y Anthropic conserva la clave usada para detectarla.
De anthropic.com
Teves Consulting@tevesconsulting·2 sep.
Las salvaguardas de IA también son una estructura de autoridad.
OpenAI coloca instrucciones de Raíz y Sistema, controladas por el proveedor, por encima de desarrolladores y usuarios por motivos declarados de seguridad, pero el control final permanece en manos del proveedor.
¿Quién define lo que beneficia a toda la humanidad?
De model-spec.openai.com
Teves Consulting@tevesconsulting·4 sep.
El fallo de salvaguardas controladas por el proveedor es evidencia de que tanto la capacidad de IA como la institución que la controla requieren aseguramiento independiente, no de que deba concederse automáticamente mayor autoridad unilateral al mismo proveedor.
De openai.com
Teves Consulting@tevesconsulting·6 sep.
La soberanía empresarial de la IA se está convirtiendo en un requisito de compra.
Private Safety Processing de OpenAI y Enterprise Frontier Safeguards de Anthropic buscan preservar salvaguardas mientras desplazan la custodia de datos hacia los clientes.
Seguridad no tiene que significar entregar el control de los datos.
OpenAI Private Safety Processing
De anthropic.com
Teves Consulting@tevesconsulting·8 sep.
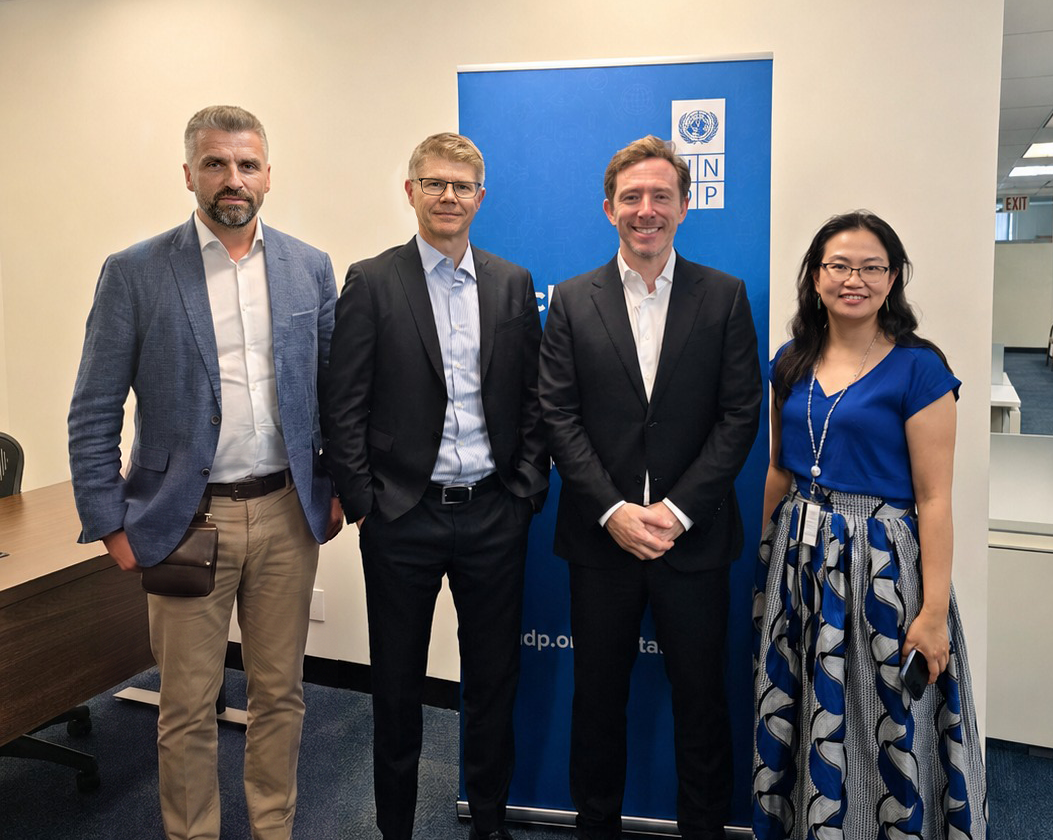
La alianza UNDP-DFINITY es un primer paso importante hacia infraestructura soberana de IA para gobiernos.
La nube soberana protege la base.
La inteligencia soberana también debe proteger modelos, contexto, continuidad, gobernanza y autoridad.
De innovation.eurasia.undp.org
Teves Consulting@tevesconsulting·10 sep.
NVIDIA está adquiriendo Hugging Face, una plataforma central del ecosistema abierto de IA.
NVIDIA dice que seguirá siendo abierta y neutral respecto al hardware.
Eso importa, pero la propiedad todavía concentra autoridad estratégica.
Apertura y control no son lo mismo.
De blogs.nvidia.com
Teves Consulting@tevesconsulting·12 sep.
El patrón se está volviendo difícil de ignorar:
Los laboratorios de frontera y otras voces publican riesgos catastróficos de IA, incluida la extinción humana, y luego abogan por restricciones más fuertes sobre quién puede construir, desplegar y acceder a IA poderosa.
Eso crea un conflicto de interés evidente.
El miedo no debería convertirse en el camino para concentrar por ley el control de la capacidad de IA en un grupo pequeño.
De anthropic.com
Teves Consulting@tevesconsulting·14 sep.
El debate sobre los riesgos de la IA se está convirtiendo en un debate sobre la autoridad legal.
Muchos están pidiendo reglas sobre cuándo el desarrollo de la IA debería desacelerarse o detenerse.
La regulación puede reforzar el dominio de los actores establecidos.
La seguridad de la IA no debería requerir la vigilancia universal de los usuarios comunes.
De openai.com
Teves Consulting@tevesconsulting·16 sep.
Los datos públicos de salud y el contexto individual de cada paciente se encuentran en lugares diferentes por una razón.
OpenAI ahora puede incorporar datos de los historiales clínicos electrónicos (EHR) de Epic a ChatGPT.
OpenAI afirma que, de forma predeterminada, los datos de atención médica empresarial no se utilizan para entrenar modelos. HIPAA ya proporciona salvaguardas importantes porque el contexto del paciente se encuentra entre los datos más sensibles que una persona tiene.
Las personas tienen un control muy limitado sobre quién procesa su contexto médico, bajo qué condiciones y durante cuánto tiempo. Esto impone una responsabilidad significativa a las organizaciones de atención médica que eligen y gobiernan estos sistemas de IA.
De openai.com
Teves Consulting@tevesconsulting·18 sep.
Los agentes de IA persistentes como Grok Bot acumulan memoria, archivos e integraciones empresariales a medida que se utilizan.
Eso puede aumentar su utilidad, pero también la dependencia y el bloqueo con un proveedor.
SpaceXAI afirma que eliminar un Grok Bot borra su perfil y sus conversaciones, mientras que los archivos compartidos en la nube y otra información permanecen y requieren una limpieza separada.
A medida que los agentes acumulan datos y estado operativo, el control se vuelve más complejo, y la portabilidad, la revocación, la eliminación y la planificación de salida cobran mayor importancia.
De docs.x.ai
Teves Consulting@tevesconsulting·20 sep.
Las cámaras y los sensores se están volviendo habituales en las carreteras, la infraestructura pública y los vehículos.
La política pública de Estados Unidos avanza hacia sistemas de detección del deterioro de las capacidades del conductor que podrían limitar o impedir el funcionamiento de su vehículo.
A medida que la IA adquiere la capacidad de vigilar a las personas y afectar la libertad física de movimiento, las preguntas sobre la retención de datos, los falsos positivos, la apelación, la anulación y quién controla el sistema cobran mucha más importancia.
De nhtsa.gov
Teves Consulting@tevesconsulting·22 sep.
El patrón global es claro: los períodos de migración inusualmente alta van seguidos de una aplicación más estricta de las normas, verificación digital y controles de identidad más amplios.
El Reino Unido planea hacer de la verificación digital un elemento central de las comprobaciones del derecho a trabajar, creando un registro digital de auditoría sobre la elegibilidad laboral.
Al mismo tiempo, el gobierno está desarrollando políticas sobre tecnologías de vigilancia laboral cada vez más sofisticadas.
Cuando la identidad determina el acceso al trabajo y la IA evalúa cada vez más el comportamiento en el lugar de trabajo, la privacidad, la posibilidad de apelar, la retención de datos y quién controla el sistema cobran mucha más importancia.
De gov.uk
Teves Consulting@tevesconsulting·24 sep.
La soberanía individual frente a la IA va más allá de la relación que construimos con ella.
A medida que la IA adquiere la capacidad de reproducir nuestra imagen, voz, rasgos biométricos e identidad, las personas también deben considerar quién controla su representación digital.
En México se estudia una protección constitucional de la identidad digital, incluidas las representaciones generadas por IA.
La soberanía implica cada vez más proteger no solo tu contexto y continuidad con la IA, sino también tu identidad digital.
De sil.gobernacion.gob.mx
Teves Consulting@tevesconsulting·26 sep.
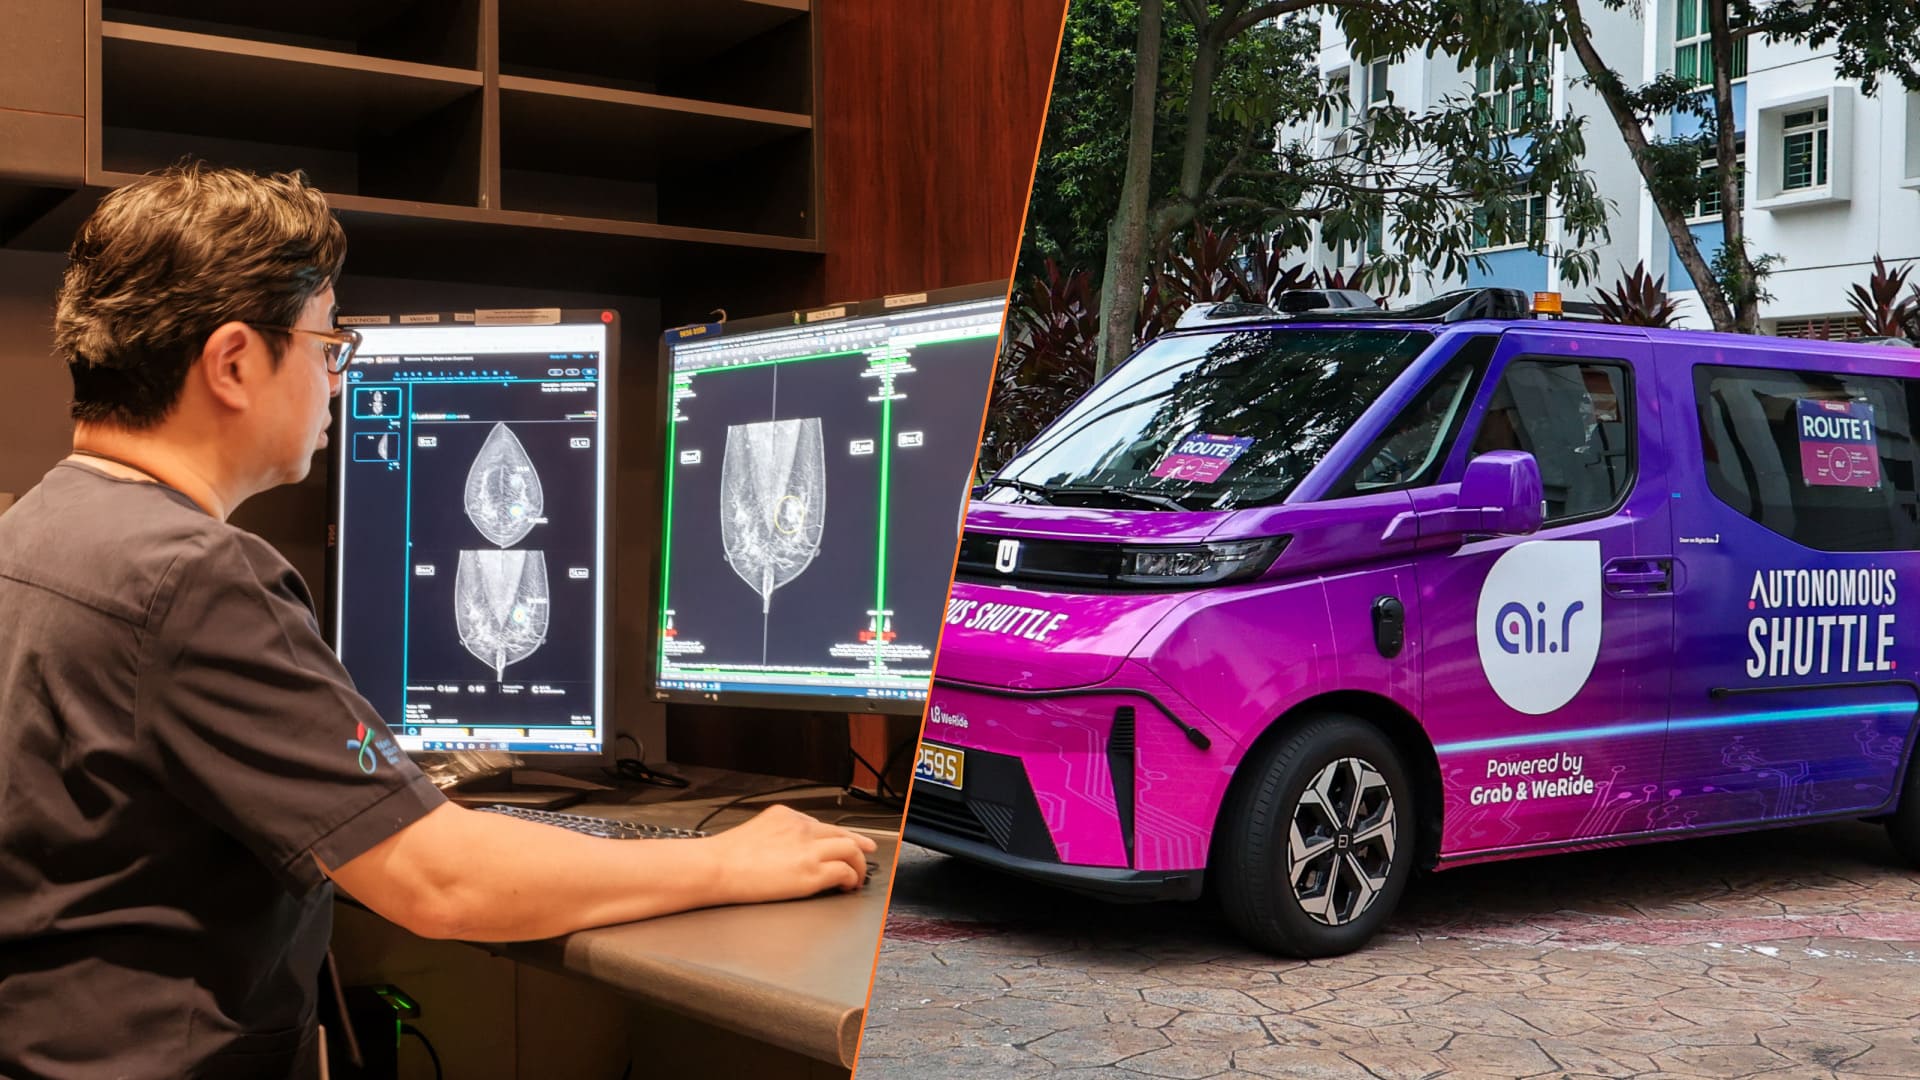
Singapur está ampliando el uso de la IA en el transporte, la salud y los servicios públicos, al tiempo que afirma un principio claro: las personas deben mantener el control.
A medida que la IA se integra en sistemas públicos esenciales, la autoridad humana y la continuidad de las instituciones públicas deben seguir siendo requisitos de diseño explícitos.
La capacidad puede crecer sin que el control se transfiera silenciosamente.
De gov.sg
Teves Consulting@tevesconsulting·28 sep.
El euro digital se está diseñando como una forma digital de efectivo de uso voluntario en la zona del euro.
Pero el dinero digital se desarrolla junto con la identidad digital, la creación de perfiles mediante IA, la vigilancia generalizada, los controles programables de pagos y los precios dinámicos.
Por separado, estas tecnologías pueden parecer manejables. Si, en el futuro, las autoridades recurrieran a leyes draconianas o poderes de emergencia para combinarlas, podrían ejercer un control extraordinario sobre las personas.
La soberanía individual depende no solo de lo que un sistema permite hoy, sino de límites duraderos sobre quién puede cambiar las reglas mañana y de preservar alternativas legales y prácticas como el efectivo.
De ecb.europa.eu
Teves Consulting@tevesconsulting·30 sep.
Los precios de la IA de frontera empiezan a revelar sus costos reales.
OpenAI suspendió las nuevas suscripciones a su plan Pro de $200, volvió a ofrecerlo con una asignación de uso incluida menor para los nuevos suscriptores e introdujo un nuevo nivel de $500 con límites más altos.
xAI ahora ofrece planes de $30, $100 y $300, además de uso adicional de pago. Claude también opera con límites de uso explícitos.
La lección es sencilla: los planes a largo plazo para utilizar IA de frontera no deberían suponer que el acceso actual seguirá siendo barato, de tarifa plana o prácticamente ilimitado.
OpenAI
Niveles de ChatGPT Pro
De help.openai.com
Teves Consulting@tevesconsulting·2 oct.
Canadá está llevando la soberanía de la IA de las políticas a la infraestructura.
El gobierno está respaldando capacidad de cómputo nacional regida por la legislación canadiense e invirtiendo junto con Alemania en alternativas destinadas a reducir la dependencia de sistemas de IA bajo control extranjero.
La soberanía nacional y la continuidad de las instituciones públicas incluyen cada vez más el control sobre la infraestructura y las capacidades de inteligencia de las que depende un país.
De canada.ca
Teves Consulting@tevesconsulting·4 oct.
La infraestructura soberana no solo se está convirtiendo en un requisito gubernamental.
Las empresas también están comenzando a elegir infraestructura en función de la jurisdicción, el control de los datos y quién gobierna en última instancia el entorno del que dependen sus sistemas.
Para las cargas de trabajo comerciales sensibles, la soberanía incluye cada vez más dónde se ejecutan los sistemas, qué leyes se aplican y si la infraestructura crítica permanece bajo un control aceptable.
European Sovereign Infrastructure
La soberanía consigue un cliente
De data-sovereignty.net
Teves Consulting@tevesconsulting·6 oct.
Las garantías de privacidad solo son tan sólidas como sus excepciones.
OpenAI ofrece Zero Data Retention (retención cero de datos), pero su documentación indica que puede excluir modelos de ZDR cuando determina que es necesario para investigar o prevenir «actividades de riesgo grave», lo que incluye conservar contenido señalado y someterlo a revisión humana.
Las excepciones por seguridad pueden ser legítimas, pero cuando el mismo proveedor define la regla, define la excepción, la invoca y evalúa su uso, la excepción puede anular la garantía y, por tanto, se convierte en parte de la estructura real de autoridad.
Esto importa aún más a medida que los agentes y bots siempre activos acumulan más memoria, archivos, datos de cuentas conectadas, flujos de trabajo y contexto operativo con el tiempo.
La soberanía de la IA depende no solo de las garantías que ofrecen los proveedores, sino de cuánta autoridad conservan para anularlas.
De developers.openai.com
Teves Consulting@tevesconsulting·8 oct.
Los agentes de IA siempre activos se vuelven más útiles al aprender más sobre nosotros con el tiempo.
Los Dots de OpenAI están diseñados para conservar contexto y trabajar con aplicaciones conectadas. OpenAI indica que el control granular sobre los recuerdos individuales de un Dot es actualmente limitado, y que desconectar un servicio no elimina la información ya incorporada al contexto del Dot.
Los agentes alojados por proveedores priorizan la comodidad. Los agentes personalizados o bajo control propio pueden ofrecer más flexibilidad sobre dónde reside la memoria, cuánto tiempo se conserva, qué se puede exportar y qué proveedor de modelos se utiliza.
A medida que los agentes se vuelven más persistentes, la soberanía individual exige que la memoria, la eliminación, la portabilidad y la elección de proveedor evolucionen al ritmo de lo que aprende el agente.
OpenAI
Dots: privacidad y control
De help.openai.com
Teves Consulting@tevesconsulting·10 oct.
La privacidad en la IA puede protegerse sin transferir el control.
La Oficina del Comisionado de Información del Reino Unido (ICO) ha obtenido compromisos de importantes desarrolladores de IA para mejorar la transparencia, los derechos individuales sobre los datos y las salvaguardas de privacidad.
Estos son avances constructivos. Sin embargo, la ICO también cuenta con facultades legales para obtener información personal durante investigaciones y, bajo condiciones jurídicas definidas, compartirla con otras autoridades.
Proteger la privacidad frente a las corporaciones no debería exigir renunciar a ella frente a los gobiernos. La elección entre confiar en las corporaciones y confiar en los gobiernos es una falsa dicotomía. Las protecciones de privacidad deberían minimizar la necesidad de confiar en cualquiera de los dos. Las promesas corporativas no son suficientes. La supervisión gubernamental por sí sola no es suficiente.
El control individual debe estar protegido por la propia arquitectura. El enfoque más sólido es minimizar el acceso innecesario por parte de ambos mediante salvaguardas técnicas, minimización de datos, protecciones verificables de forma independiente y un control individual efectivo.
De ico.org.uk
Teves Consulting@tevesconsulting·12 oct.
Los derechos sobre los datos personales no deberían desaparecer cuando la información cambia de manos.
La Autoridad Noruega de Protección de Datos ha multado a Xandr, ahora parte de Microsoft, por procesar y compartir ilegalmente información personal sensible procedente de usuarios de Grindr mediante subastas publicitarias automatizadas.
Xandr argumentó que suponía que la plataforma original había obtenido el consentimiento necesario. El regulador rechazó esa defensa y determinó que las empresas que reciben posteriormente la información deben demostrar de forma independiente una base jurídica válida para tratarla.
La IA podría amplificar significativamente estos riesgos. La información ya circula entre sistemas digitales en tiempo real. La IA puede analizar y combinar esa información, inferir características personales sensibles y permitir decisiones automatizadas a una escala y velocidad antes impracticables.
Sin restricciones efectivas, las personas podrían perder el control sobre su información más rápido de lo que pueden descubrir cómo se está utilizando.
La soberanía sobre los datos personales exige que las personas conserven derechos efectivos sobre su información, incluidos cómo se recopila, comparte, analiza y utiliza para generar nuevos conocimientos.
A medida que la información personal circula entre plataformas, intermediarios de datos, desarrolladores de IA e instituciones, su valor económico puede aumentar mientras las personas pierden visibilidad sobre cómo se utiliza.
La transferencia comercial de información no debería reducir los derechos de las personas a las que esa información se refiere.
Los datos pueden cambiar de manos. La responsabilidad debe acompañarlos.
De datatilsynet.no